De toutes les obligations du règlement européen sur l’IA, celle qui s’impose déjà est la moins commentée. Ce n’est pas une exigence liée au haut risque, elle n’attend aucune évaluation de conformité, et elle s’applique que l’organisation construise de l’IA ou se contente d’en utiliser. Elle est en vigueur depuis le 2 février 2025.
C’est aussi l’obligation sur laquelle la plupart des guides publiés sont désormais périmés — pour une raison qu’il vaut mieux connaître avant de commander la moindre formation.
En quoi consiste l’obligation
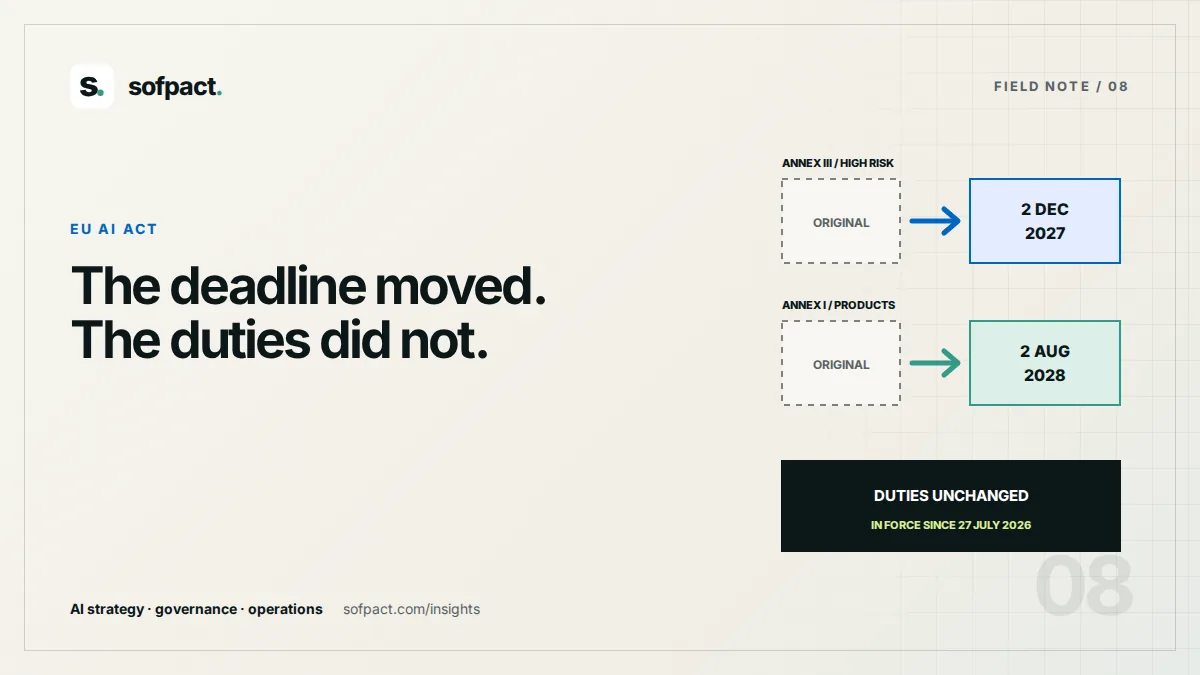
L’article 4 du règlement porte sur la maîtrise de l’IA. Il lie les fournisseurs et les déployeurs, c’est-à-dire les organisations qui construisent des systèmes d’IA et celles qui les utilisent. Il s’applique depuis le 2 février 2025 et n’est pas rattaché au calendrier du haut risque. Une organisation qui a conclu n’avoir rien à faire avant l’application des obligations de l’annexe III, le 2 décembre 2027, s’est trompée sur cet article.
Le devoir consiste à prendre des mesures de maîtrise de l’IA auprès du personnel et des autres personnes qui exploitent des systèmes d’IA pour le compte de l’organisation, à proportion de leur rôle, de leurs connaissances existantes et du contexte d’utilisation des systèmes.
Ce qui a changé, et pourquoi cela compte
L’omnibus numérique sur l’IA, en vigueur depuis le 27 juillet 2026, a modifié l’article 4. La Commission décrit elle-même ce qui s’est passé : l’exigence antérieure de maîtrise de l’IA pour les entreprises a été simplifiée, la Commission et les États membres jouant un rôle accru dans sa promotion. Voir Commission européenne : entrée en vigueur de l’omnibus sur l’IA.
L’obligation n’a pas été supprimée. C’est sa nature qui a changé : d’un devoir formulé autour d’un résultat à un devoir formulé autour de mesures prises. Concrètement, l’organisation est jugée sur ce qu’elle a raisonnablement fait, et non sur la démonstration d’un niveau atteint par l’ensemble du personnel.
Cette distinction a des conséquences économiques, car elle change la nature des preuves qu’il vaut la peine de produire. Un programme conçu pour démontrer un niveau sur tout un effectif est coûteux et fragile. Un programme conçu pour montrer des mesures proportionnées et adaptées aux rôles, et pour les consigner, est réalisable — et c’est ce que demande le devoir actuel.
Pourquoi la plupart des guides disent encore autre chose
Observation de première main, faite le 16 septembre 2026 : la page de l’AI Act Service Desk de la Commission européenne consacrée à l’article 4 affiche toujours le texte antérieur à l’omnibus, sous un avertissement explicite indiquant que la disposition a été modifiée par l’omnibus numérique et que le texte affiché ne reflète pas encore ces modifications.
La source officielle signale l’écart. Beaucoup de guides secondaires ne le font pas et continuent de citer le standard dépassé comme s’il était en vigueur. Si une proposition de formation, un modèle de politique ou un produit de conformité vous renvoie l’ancienne formulation, cela vous dit quand il a été écrit et si quelqu’un l’a revu depuis.
C’est l’état ordinaire d’un règlement qui se stabilise. C’est aussi un test raisonnable à appliquer à tout conseil : demandez ce qui a changé en juillet 2026 et ce qui a été mis à jour en conséquence.
À quoi ressemblent des « mesures » en pratique
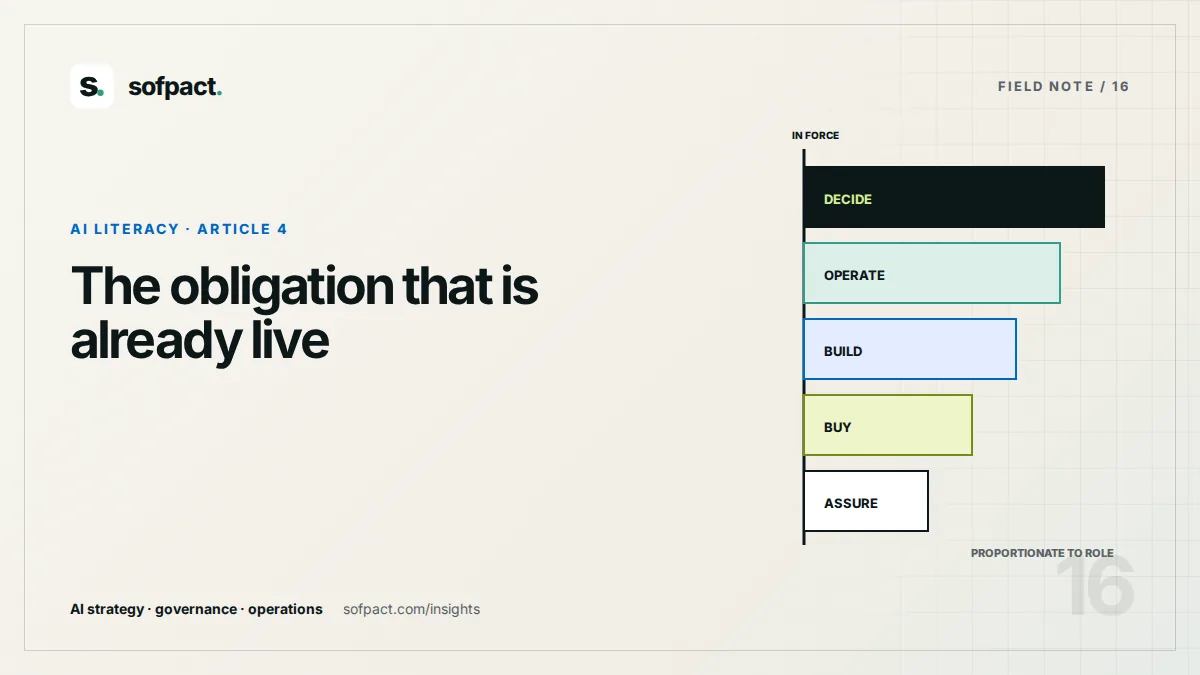
La proportionnalité est le mot opératoire, et elle vise les rôles plutôt que les effectifs. Cinq groupes couvrent la plupart des organisations.
- Ceux qui décident. Les dirigeants qui approuvent l’adoption de l’IA ont besoin d’assez pour poser des questions utiles : que fait le système, à quoi n’est-il pas destiné, quelles preuves existe-t-il qu’il fonctionne, que se passe-t-il en cas d’erreur, et qui répond de la réponse ?
- Ceux qui exploitent. Le personnel qui utilise l’IA au quotidien doit connaître les limites de l’outil, savoir repérer une sortie fausse ou non étayée, savoir quand escalader, et ce qu’il ne doit pas y saisir.
- Ceux qui construisent ou paramètrent. Les rôles techniques ont besoin de pratiques d’évaluation, de traitement des données, de journalisation et de maîtrise du changement — le contenu de travail du NIST AI Risk Management Framework, et non d’une séance de sensibilisation.
- Ceux qui achètent. Les achats et le juridique doivent savoir quelles questions déterminent si un système peut être exploité sûrement et quitté proprement.
- Ceux qui conseillent ou contrôlent. Risque, conformité, audit et protection des données ont besoin d’assez d’aisance pour examiner un système sans déléguer le jugement à l’équipe qui l’a construit.
Deux conséquences. D’abord, une session unique à l’échelle de l’entreprise ne peut satisfaire les cinq groupes, car leurs questions diffèrent. Ensuite, rien de tout cela n’exige un schéma de certification ; l’article 4 n’en nomme aucun.
Les preuves à conserver
Une obligation de moyens se démontre par la trace des moyens. Quatre pièces suffisent, et une organisation bien tenue les veut de toute façon.
- Une carte des rôles montrant quels groupes sont exposés à quels systèmes — elle découle directement d’un inventaire de ce qui tourne réellement.
- Une description de ce que chaque groupe a reçu, avec dates et contenu, si modeste soit-il.
- Le matériel lui-même, versionné, afin de pouvoir dire ce qui a été transmis et quand.
- Une date de réexamen, car un programme exact une fois et jamais revu cesse discrètement d’être une mesure.
La norme de système de management de l’IA ISO/IEC 42001 traite la compétence et les responsabilités documentées comme des éléments ordinaires d’un système de management. Emprunter cette structure produit les preuves de l’article 4 comme sous-produit plutôt que comme exercice séparé.
La partie qui ne relève pas de la conformité
Il existe un argument opérationnel simple, qui tiendrait même sans l’article 4.
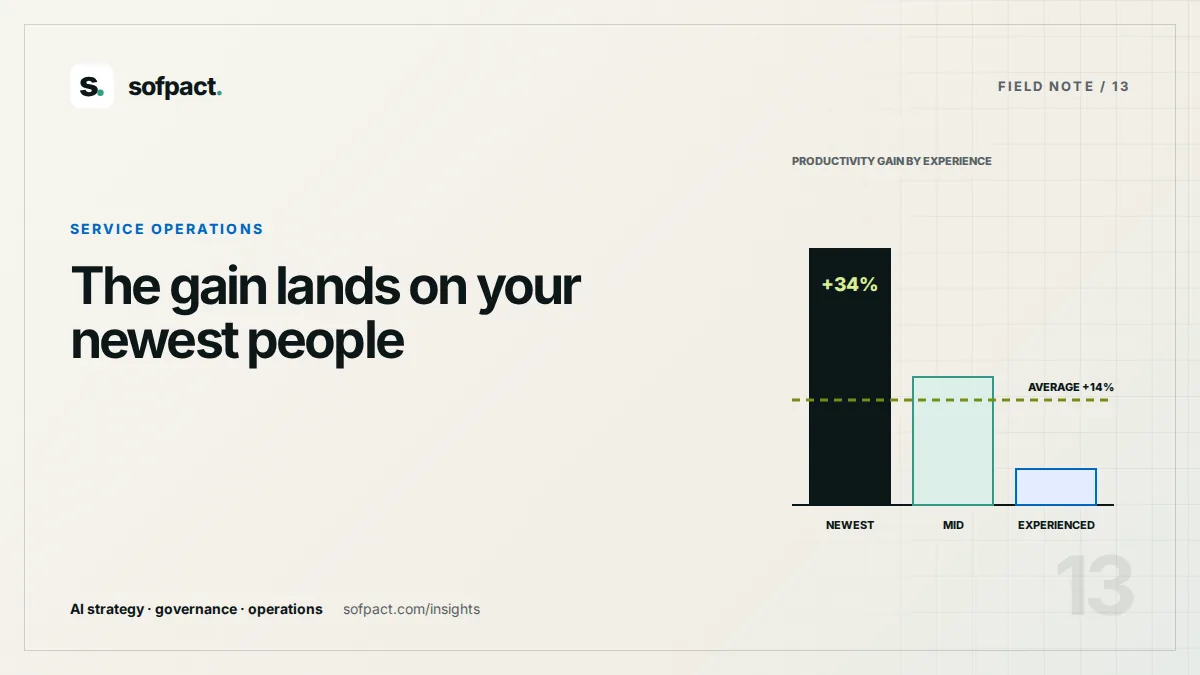
La plus grande étude de terrain publiée sur l’IA dans le travail de service, Brynjolfsson, Li et Raymond : Generative AI at Work, a constaté que le bénéfice d’un assistant se concentrait sur les personnes les moins expérimentées, autour de 34 %, tandis que les plus expérimentées ne gagnaient presque rien. Le mécanisme décrit par les auteurs est la diffusion des bonnes pratiques. Que cette diffusion se produise dépend de la compréhension qu’ont les personnes de ce que fait l’outil, et du moment où il faut le contredire.
Dit autrement : l’écart entre un effectif qui utilise bien l’IA et un effectif qui l’utilise mal est en grande partie celui que l’article 4 vous invite à traiter. Le Stanford HAI AI Index Report 2026 situe l’adoption organisationnelle à 88 % tout en notant que les résultats restent inégaux — et une inégalité de ce type est rarement un problème de modèle.
Par où commencer
Partez de la liste des systèmes réellement utilisés, pas d’un catalogue de formations. La carte d’exposition découle de l’inventaire, les groupes de rôles découlent de la carte, et le contenu découle des rôles. Dans cet ordre, un programme défendable se construit en quelques semaines ; dans l’ordre inverse, on obtient un cours dont personne n’avait besoin.
Si vous souhaitez faire cartographier l’obligation sur votre organisation et concevoir le programme autour de ce que vous exploitez réellement : c’est du travail de gouvernance et d’assurance, généralement cadré comme un diagnostic ou livré sous forme de séance de travail.
Cet article est une adaptation de l’original anglais. En cas de divergence, la version anglaise fait foi.