От всички задължения по Акта за ИИ най-рядко обсъжданото е онова, което вече обвързва. То не е изискване за високорискови системи, не чака оценка на съответствието и се прилага независимо дали организацията изгражда ИИ, или само го използва. В сила е от 2 февруари 2025 г.
То е и задължението, по което повечето публикувани насоки вече са остарели — по причина, която си струва да се знае, преди да се възложи каквото и да е обучение.
В какво се състои задължението
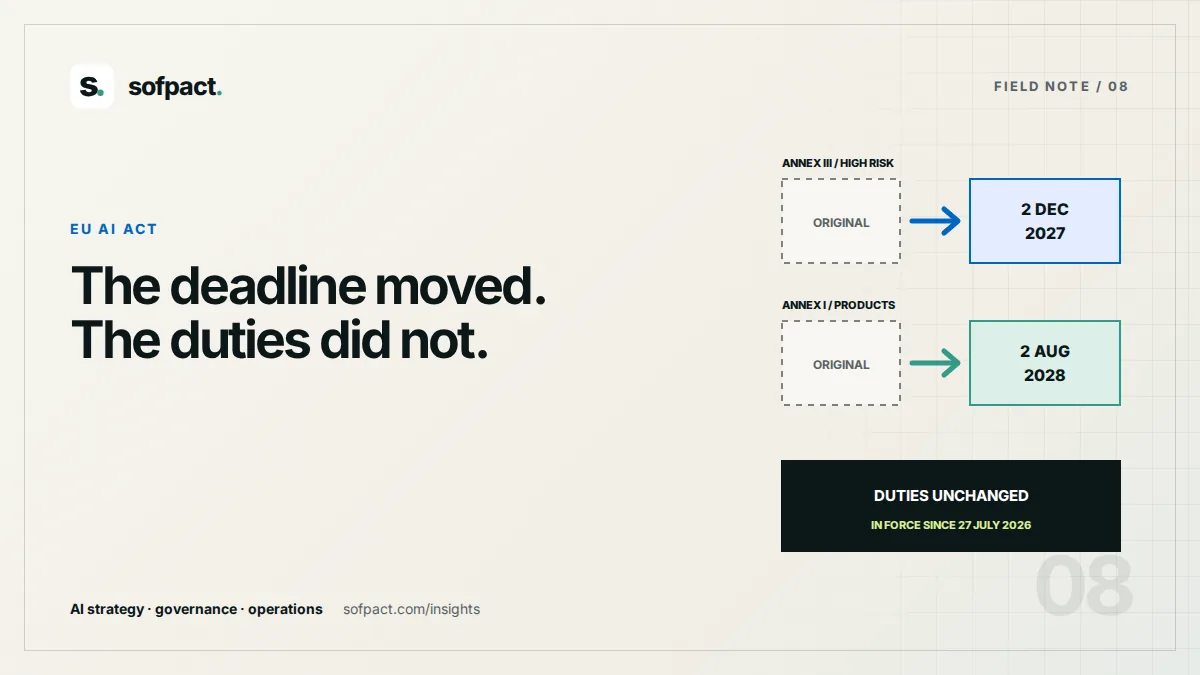
Член 4 от Акта за ИИ се отнася до ИИ грамотността. Той обвързва доставчиците и внедрителите — тоест организациите, които изграждат системи с ИИ, и организациите, които ги използват. Прилага се от 2 февруари 2025 г. и не е обвързан с графика за високия риск. Организация, която е заключила, че няма какво да прави, докато задълженията по Приложение III не започнат да се прилагат на 2 декември 2027 г., е стигнала до погрешен извод именно за този член.
Задължението е да се предприемат мерки по ИИ грамотност сред служителите и другите лица, които работят със системи с ИИ от името на организацията — съразмерно на тяхната роля, наличните им знания и контекста, в който системите се използват.
Какво се промени и защо има значение
Дигиталният омнибус за ИИ, в сила от 27 юли 2026 г., измени член 4. Самата Комисия описва какво е станало: предишното изискване за ИИ грамотност за предприятията е опростено, като Комисията и държавите членки поемат по-силна роля в насърчаването ѝ. Виж Европейска комисия: влизане в сила на омнибуса за ИИ.
Задължението не е отменено. Променил се е неговият характер: от задължение, формулирано около резултат, към задължение, формулирано около предприемане на мерки. На практика организацията се преценява по това какво разумно е направила, а не по това дали доказва постигнато ниво в целия персонал.
Това разграничение има търговски последици, защото променя какви доказателства си струва да се произвеждат. Програма, която трябва да докаже ниво в целия персонал, е скъпа и чуплива. Програма, която показва съразмерни мерки, съобразени с ролите, и ги документира, е изпълнима — и е това, което днешното задължение иска.
Защо повечето насоки още твърдят друго
Собствено наблюдение от 16 септември 2026 г.: страницата на AI Act Service Desk на Европейската комисия за член 4 продължава да показва текста отпреди омнибуса, придружен от изрична бележка, че разпоредбата е изменена от Дигиталния омнибус за ИИ и че показаният текст все още не отразява тези изменения.
Официалният източник посочва разминаването открито. Голяма част от вторичните насоки не го правят и продължават да цитират надживения стандарт, все едно е актуален. Ако предложение за обучение, образец на политика или продукт за съответствие ви връща старата формулировка, това ви казва кога е писано и дали някой го е преглеждал оттогава.
Това е обичайното състояние на регламент, който още се утаява. То е и разумен тест към всеки консултант: попитайте какво се е променило през юли 2026 г. и какво е обновено в резултат.
Как изглеждат „мерките“ на практика
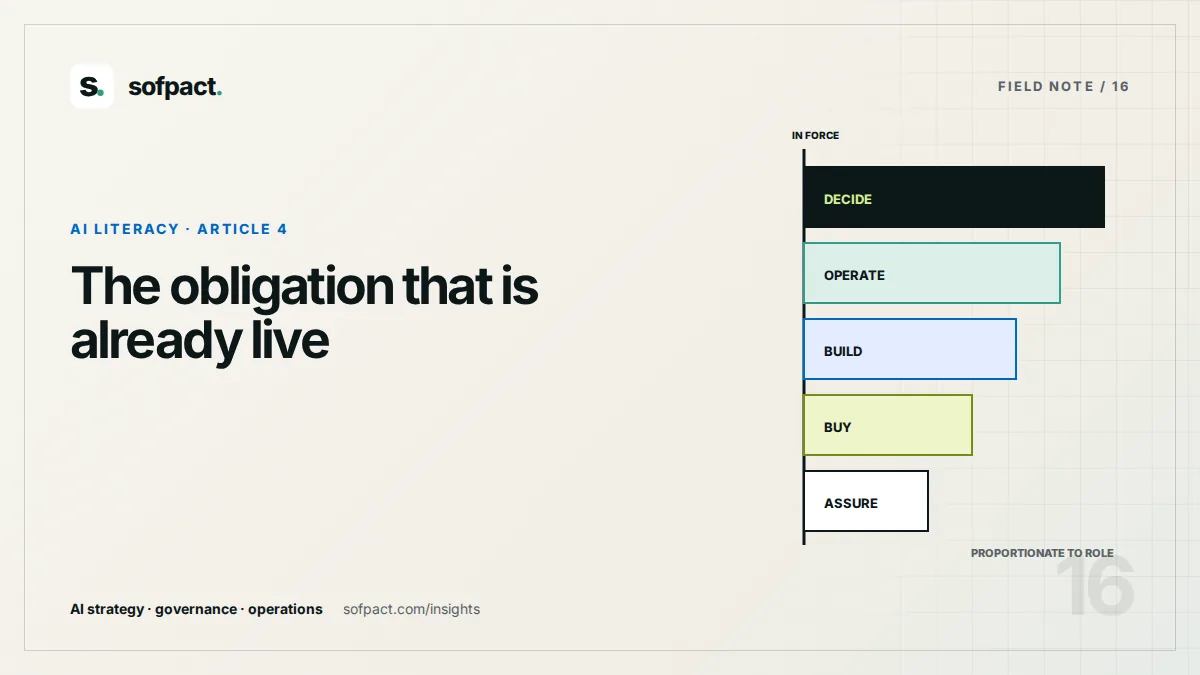
Съразмерността е работещата дума и тя сочи към ролите, а не към бройките. Пет групи покриват повечето организации.
- Хората, които решават. Ръководителите, които одобряват внедряване на ИИ, се нуждаят от достатъчно, за да задават полезни въпроси: какво прави системата, за какво не е предназначена, какви доказателства има, че работи, какво се случва при грешка и кой отговаря за отговора.
- Хората, които работят със системата. Служителите, използващи ИИ ежедневно, трябва да познават границите на инструмента, да разпознават грешен или неподкрепен изход, да знаят кога да ескалират и какво нямат право да въвеждат.
- Хората, които изграждат или настройват. Техническите роли се нуждаят от практика по оценяване, боравене с данни, журналиране и управление на промяната — работното съдържание на NIST AI Risk Management Framework, а не от час по осведоменост.
- Хората, които купуват. Доставките и правният отдел трябва да знаят кои въпроси решават дали една система може да се оперира безопасно и да се напусне чисто.
- Хората, които съветват или проверяват. Риск, съответствие, вътрешен одит и защита на данните се нуждаят от достатъчна свобода, за да преценят система, без да делегират преценката на екипа, който я е изградил.
Следват две неща. Първо, едно общофирмено събитие не може да обслужи и петте групи, защото въпросите им се различават. Второ, нищо от това не изисква сертификационна схема; член 4 не назовава такава.
Какви доказателства да се пазят
Задължение за усилие се доказва със запис на усилието. Четири документа стигат, и четирите една добре водена организация и без това би искала да има.
- Карта на ролите, която показва кои групи са изложени на кои системи — тя следва пряко от описа на това, което организацията реално оперира.
- Описание какво е получила всяка група, с дати и съдържание, колкото и скромно да е.
- Самият материал, версиониран, за да може да се каже какво е било казано на хората и кога.
- Дата за преглед, защото програма, която е точна веднъж и никога не се преглежда, тихо престава изобщо да бъде мярка.
ISO/IEC 42001, стандартът за система за управление на ИИ, третира компетентността и документираните отговорности като обичайни части от системата за управление. Организация, която заеме тази структура, ще произведе доказателствата по член 4 като страничен продукт, а не като отделно упражнение.
Частта, която не е за съответствие
Има ясен оперативен довод, който би издържал и без член 4.
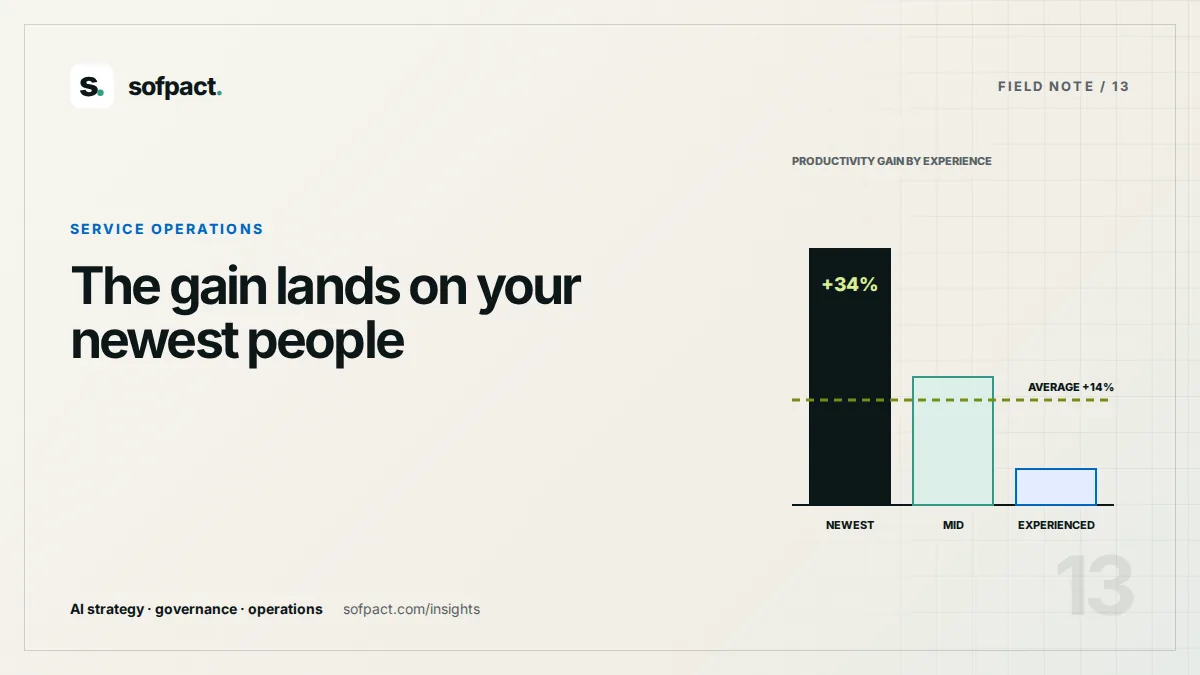
Най-голямото публикувано полево изследване на ИИ в обслужваща работа — Brynjolfsson, Li и Raymond: Generative AI at Work — установява, че ползата от асистента се концентрира при по-малко опитните служители, около 34 %, докато опитните печелят почти нищо. Описаният от авторите механизъм е разпространението на добра практика. Дали това разпространение ще се случи, зависи от това дали хората разбират какво прави инструментът и кога да не се съгласят с него.
Погледнато обратно: разликата между персонал, който използва ИИ добре, и такъв, който го използва зле, е до голяма степен разликата, която член 4 ви кара да адресирате. Stanford HAI AI Index Report 2026 определя организационното използване на 88 %, като отбелязва, че резултатите остават неравномерни — а неравномерност от този вид рядко е проблем на модела.
Откъде да се започне
Започнете от списъка на реално използваните системи, а не от каталог с обучения. Картата на изложеността следва от описа, ролевите групи следват от картата, а съдържанието — от ролите. В този ред се получава защитима програма за седмици; в обратния ред се получава курс, който на никого не е трябвал.
Ако искате задължението да бъде разчетено спрямо вашата организация и програмата да бъде изградена около това, което реално оперирате — това е работа по управление и контрол, обикновено оформена като оценка или доставена като работна сесия.
Тази публикация е адаптирана от английския оригинал. При различие английската версия е меродавна.